Objectif

Ce que l'épreuve évalue

L'épreuve E7 vérifie la capacité à protéger les données à caractère personnel, à préserver l'identité numérique de l'organisation, à sécuriser les équipements et les usages des utilisateurs, à garantir la disponibilité, l'intégrité et la confidentialité des services face à des cyberattaques, et, pour l'option SISR, à assurer la cybersécurité d'une infrastructure réseau, d'un système ou d'un service.

Le bloc 3 est le tronc commun de cybersécurité des deux options du BTS SIO : quatre compétences y sont identiques en SISR et en SLAM, la cinquième étant déclinée selon la spécialité : infrastructure d'un côté, solution applicative et développement de l'autre. Le sujet d'examen est en revanche différencié par option.

  • B3.1Protéger les données à caractère personnel
  • B3.2Préserver l'identité numérique de l'organisation
  • B3.3Sécuriser les équipements et les usages des utilisateurs
  • B3.4Garantir la disponibilité, l'intégrité et la confidentialité des services informatiques et des données de l'organisation face à des cyberattaques
  • B3.5Assurer la cybersécurité d'une infrastructure réseau, d'un système, d'un serviceCompétence propre à l'option SISR

Modalités

Comment l'épreuve se déroule

Correspondance

Réalisation × B3.1 → B3.5

Vue de synthèse : quelle réalisation illustre quelle compétence de cybersécurité.

Tableau de correspondance compétences ↔ réalisations pour l'épreuve E7
RéalisationB3.1B3.2B3.3B3.4B3.5
Kanyro : site vitrine et messagerie auto-hébergéeB3.1 démontréeB3.2 démontréeB3.3 non rattachéeB3.4 non rattachéeB3.5 non rattachée
ORCA-SERV : serveur de développement distant et d'audit de sécuritéB3.1 non rattachéeB3.2 non rattachéeB3.3 non rattachéeB3.4 démontréeB3.5 démontrée
Réalisations par compétence11011

Matrice interactive

Explorer les compétences du bloc 3

Sélectionner une compétence pour afficher sa description, ses réalisations et ses preuves.

Par compétence

B3.1

Protéger les données à caractère personnel

Recenser les traitements de données personnelles, en identifier les risques et appliquer la réglementation qui les encadre.

E7

Composantes du référentiel

  • Recenser les traitements sur les données à caractère personnel au sein de l'organisation
  • Identifier les risques liés à la collecte, au traitement, au stockage et à la diffusion des données à caractère personnel
  • Appliquer la réglementation en matière de collecte, de traitement et de conservation des données à caractère personnel
  • Sensibiliser les utilisateurs à la protection des données à caractère personnel

Preuves

B3.2

Préserver l'identité numérique de l'organisation

Protéger l'identité numérique de l'organisation par des moyens techniques et juridiques, et déployer les moyens de preuve électronique.

E7

Composantes du référentiel

  • Protéger l'identité numérique d'une organisation
  • Déployer les moyens appropriés de preuve électronique

Preuves

B3.3

Sécuriser les équipements et les usages des utilisateurs

Informer les utilisateurs, mettre en œuvre les défenses adaptées aux menaces identifiées, gérer les accès et vérifier que la protection est efficace.

E7

Composantes du référentiel

  • Informer les utilisateurs sur les risques associés à l'utilisation d'une ressource numérique et promouvoir les bons usages à adopter
  • Identifier les menaces et mettre en œuvre les défenses appropriées
  • Gérer les accès et les privilèges appropriés
  • Vérifier l'efficacité de la protection

Réalisations associées

Aucune réalisation ne revendique encore cette compétence.Rattacher une réalisation : ajouter B3.3 au champ skills de son fichier Markdown.

Preuves

Aucune preuve rattachée à cette compétence.

B3.4

Garantir la disponibilité, l'intégrité et la confidentialité des services informatiques et des données de l'organisation face à des cyberattaques

Caractériser les risques d'une utilisation malveillante d'un service, en recenser les conséquences et appliquer les procédures légales qui s'imposent.

E7

Composantes du référentiel

  • Caractériser les risques liés à l'utilisation malveillante d'un service informatique
  • Recenser les conséquences d'une perte de disponibilité, d'intégrité ou de confidentialité
  • Identifier les obligations légales qui s'imposent en matière d'archivage et de protection des données de l'organisation
  • Organiser la collecte et la conservation des preuves numériques
  • Appliquer les procédures garantissant le respect des obligations légales

Preuves

  • Capture d'écranRelevé de l'exposition du serveurORCA-SERV : serveur de développement distant et d'audit de sécuritéÀ fournir

B3.5

Assurer la cybersécurité d'une infrastructure réseau, d'un système, d'un service

Compétence propre à l'option SISR : intégrer la sécurité à un projet d'infrastructure, prévenir et détecter les attaques, analyser les incidents et mettre en œuvre des contre-mesures.

E7

Composantes du référentiel

  • Participer à la vérification des éléments contribuant à la sûreté d'une infrastructure informatique
  • Prendre en compte la sécurité dans un projet de mise en œuvre d'une solution d'infrastructure
  • Mettre en œuvre et vérifier la conformité d'une infrastructure à un référentiel, une norme ou un standard de sécurité
  • Prévenir les attaques
  • Détecter les actions malveillantes
  • Analyser les incidents de sécurité, proposer et mettre en œuvre des contre-mesures

Preuves

  • Capture d'écranRelevé de l'exposition du serveurORCA-SERV : serveur de développement distant et d'audit de sécuritéÀ fournir
  • RapportRapport d'audit Strix sur le projet KanyroORCA-SERV : serveur de développement distant et d'audit de sécuritéÀ fournir
  • ProcédureJournal du durcissement de l'hôteORCA-SERV : serveur de développement distant et d'audit de sécuritéÀ fournir

Par réalisation

Personnel

Kanyro : site vitrine et messagerie auto-hébergée

E5E6E79 preuves

Compétences démontrées

  • B3.1 : Protéger les données à caractère personnel
  • B3.2 : Préserver l'identité numérique de l'organisation

Ouvrir la fiche complète

Personnel

ORCA-SERV : serveur de développement distant et d'audit de sécurité

E5E6E75 preuves

Compétences démontrées

  • B3.4 : Garantir la disponibilité, l'intégrité et la confidentialité des services informatiques et des données de l'organisation face à des cyberattaques
  • B3.5 : Assurer la cybersécurité d'une infrastructure réseau, d'un système, d'un service

Ouvrir la fiche complète

Réalisations

Réalisations mobilisables en E7

Personnel · E5 · E6 · E7 · Système · Réseau · SécuritéEn cours

Kanyro : site vitrine et messagerie auto-hébergée

Conception, mise en production et administration d'un site vitrine statique et de son serveur de messagerie sur un VPS Linux, du nom de domaine jusqu'à la signature DKIM, jusqu'à la bascule du service entier vers un nouveau domaine.

Août 2026, en coursProjet personnel Kanyro9/9 preuvesB1.3 B1.4 B1.5 B2.1 B2.2 B2.3 B3.1 B3.2

Personnel · E5 · E6 · E7 · Système · Réseau · Sécurité · VirtualisationEn cours

ORCA-SERV : serveur de développement distant et d'audit de sécurité

Mise en place, sur une instance Oracle Cloud sous Ubuntu, d'un environnement de développement assisté par IA et d'un outil d'audit de sécurité automatisé, accessible depuis tous mes équipements par un réseau privé maillé.

Août 2026, en coursProjet personnel ORCA-SERV2/5 preuvesB1.6 B2.1 B2.2 B2.3 B3.4 B3.5

Preuves

Preuves mobilisables

  • DémonstrationSite en production : kanyro.frDisponible

    Service réellement mis à disposition, diffusé en HTTPS depuis le serveur administré.

    • B1.3
    • B1.5
    Voir la démonstration
  • DémonstrationRedirection de l'ancien domaine vers le nouveauDisponible

    Continuité de service après la bascule : l'ancienne adresse répond toujours et renvoie vers kanyro.fr, sans page d'erreur ni lien mort.

    • B1.5
    • B2.3
    Voir la démonstration
  • DémonstrationPolitique de confidentialité : six traitements, leur base légale et leur duréeDisponible

    Recensement des traitements de données personnelles du site, base légale de chacun, durée de conservation appliquée par un service de purge, personnes y ayant accès, absence de cookie et de mesure d'audience tierce, exercice des droits.

    • B3.1
    Voir la démonstration
  • DémonstrationMentions légales : éditeur, hébergeur et propriété intellectuelleDisponible

    Identification de l'éditeur et de l'hébergeur telle que l'impose la LCEN, y compris la mention d'attente pendant l'immatriculation.

    • B3.1
    • B3.2
    Voir la démonstration
  • DépôtDépôt Git du projetDisponible

    Historique du projet, de la mise en production et de la bascule de domaine. Dépôt privé, ouvrable pendant la soutenance.

    • B1.4
    Voir le dépôt
  • ConfigurationDocumentation du serveur de messagerie et de la basculeDisponible

    Architecture des services, ports, trajet d'un message, fichiers de configuration, enregistrements DNS requis, ordre de bascule d'un domaine et procédure de purge.

    • B2.1
    • B2.2

    Déposer le fichier dans public/documents/, puis renseigner href et status: "disponible".
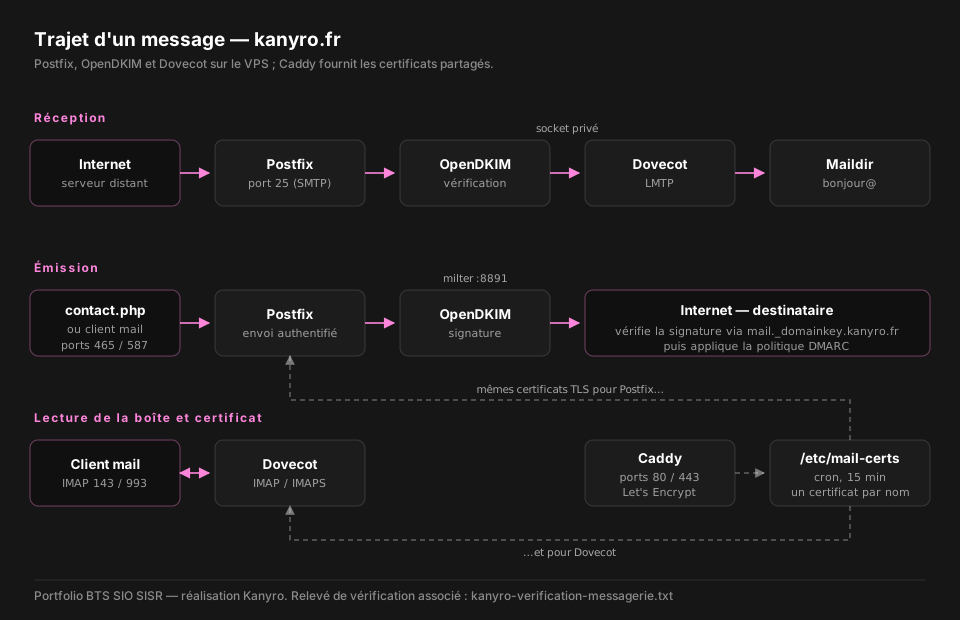
  • SchémaSchéma du trajet d'un messageDisponible

    Flux de réception et d'émission, position du milter OpenDKIM, socket LMTP, ports exposés et partage du certificat entre Caddy, Postfix et Dovecot.

    • B2.1
    Voir le schéma
  • RapportRelevé de vérification de la chaîne de messagerieDisponible

    Sorties réelles et reproductibles : état des services, ports en écoute, enregistrements DNS interrogés sur trois résolveurs, évaluation SPF par famille d'adresses, confirmation du reverse, opendkim-testkey, certificats TLS, journaux de la panne et de sa résolution, historique des trois défauts DNS corrigés, et le contrôle externe de la bascule du 20 septembre 2026.

    • B2.1
    • B2.2
    • B2.3
    • B3.2
    Voir la documentation
  • Capture d'écranEn-têtes d'un message validé par Gmail (DKIM, SPF et DMARC)Disponible

    Verdict des serveurs de Google sur un message réel : dkim=pass, spf=pass et dmarc=pass. Le message est parti en IPv6, ce qui valide en production la correction de l'enregistrement AAAA. Section 9 du relevé de vérification.

    • B2.2
    • B2.3
    • B3.2
    Voir la preuve
  • DépôtDépôt de documentation du projetDisponible

    Présentation du projet, architecture, pile technique, analyse de sécurité et pistes d'amélioration. Dépôt privé, ouvrable pendant la soutenance.

    • B2.1
    Voir le dépôt
  • SchémaSchéma d'architecture du serveurDisponible

    Trajet d'un accès depuis un équipement jusqu'au serveur et place du réseau privé maillé.

    • B2.1
    Voir le schéma
  • Capture d'écranRelevé de l'exposition du serveurÀ fournir

    Ports en écoute, règles d'entrée du pare-feu hôte et ports publiés par Docker, présentés pendant la soutenance plutôt que publiés en ligne.

    • B2.2
    • B2.3
    • B3.4
    • B3.5

    Déposer le fichier dans public/documents/, puis renseigner href et status: "disponible".

  • RapportRapport d'audit Strix sur le projet KanyroÀ fournir

    Déroulé d'un audit automatisé et nature des résultats rapportés.

    • B2.3
    • B3.5

    Déposer le fichier dans public/documents/, puis renseigner href et status: "disponible".

  • ProcédureJournal du durcissement de l'hôteÀ fournir

    Désactivation de rpcbind et interdiction de la connexion SSH en root, avec les vérifications avant et après chaque changement.

    • B2.2
    • B2.3
    • B3.5

    Déposer le fichier dans public/documents/, puis renseigner href et status: "disponible".